Criação de sites: implante Content Security Policy sem quebrar recursos
Resposta direta: comece observando violações antes de bloquear
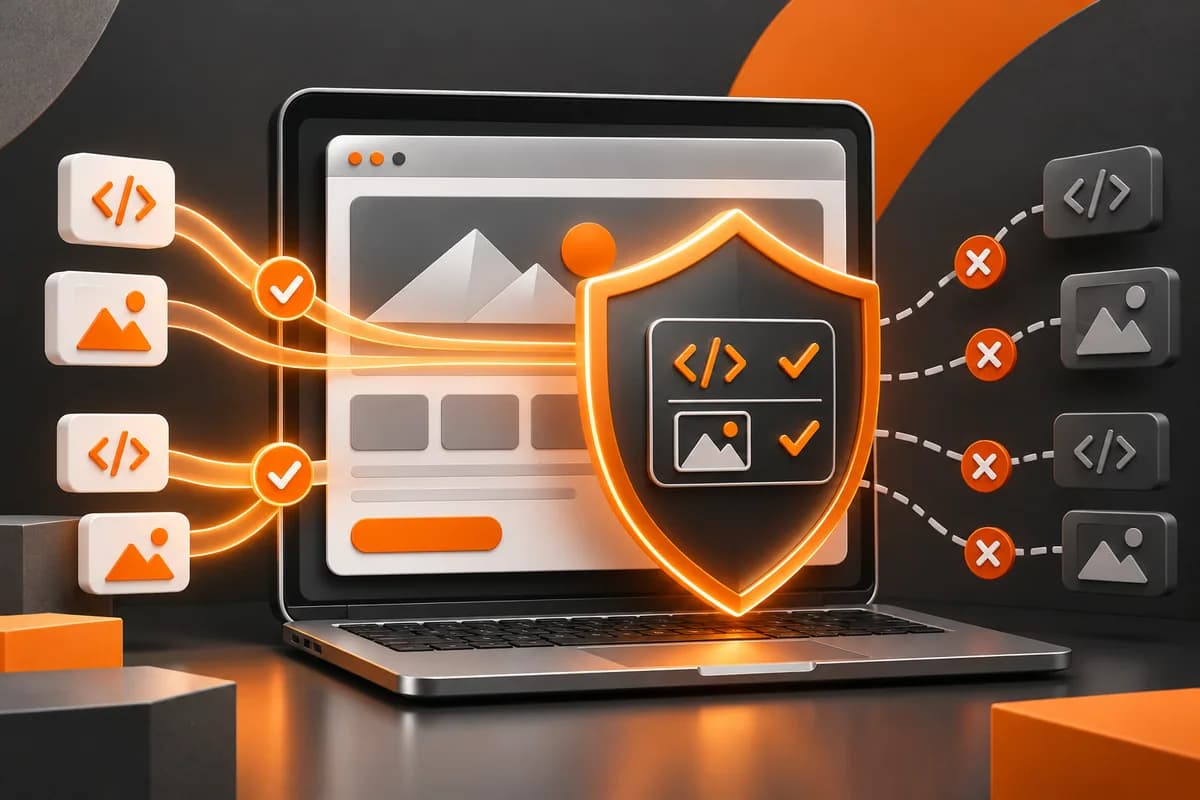
Content Security Policy (CSP) é um cabeçalho que define de quais origens o navegador pode carregar determinados recursos e executar scripts. Para implantar sem interromper o site, inventarie scripts, imagens, estilos, fontes, conexões e frames necessários; envie primeiro uma política em modo de relatório; analise violações reais; ajuste as diretivas e só então aplique a política de bloqueio. CSP reduz parte do impacto de injeções, mas não substitui validação, codificação de saída, atualização de dependências ou testes de segurança.
Um site de marketing pode carregar analytics, chat, mapas, vídeos e fontes de vários serviços. Uma política excessivamente permissiva oferece pouco ganho; uma política rígida ativada sem inventário pode impedir scripts de conversão, formulários ou elementos essenciais. A implementação deve considerar a pilha completa, ambiente de publicação e responsáveis por cada terceiro. Trate CSP como parte do projeto de segurança e qualidade técnica do site, com teste e processo de manutenção após cada integração.
O que as diretivas controlam
Diretivas como default-src, script-src, style-src, img-src, font-src, connect-src, frame-src e form-action delimitam destinos por tipo de recurso. default-src oferece uma política padrão, mas diretivas mais específicas podem sobrescrevê-la. Uma lista de domínios confiáveis deve ser específica e baseada no que a página realmente usa. Evite curingas, fontes amplas ou permissões inseguras apenas para eliminar mensagens do console, pois isso enfraquece a proteção e dificulta entender o que o site precisa.
Scripts inline representam um desafio comum. Algumas aplicações dependem deles para inicialização ou ferramentas legadas. Nonces por resposta ou hashes podem autorizar scripts específicos; 'unsafe-inline' permite execução inline de forma ampla e é geralmente uma escolha ruim de segurança. A complexidade depende do framework e do sistema de publicação. A equipe precisa identificar quem gera o HTML e como um nonce pode ser criado, propagado e validado em todas as páginas e caches.
Faça um inventário fiel do site
Navegue pelas páginas mais importantes e observe requisições que saem para domínios externos. Inclua páginas de campanha, blog, formulários, páginas que usam vídeo e área administrativa se ela compartilhar infraestrutura. Ferramentas de navegador, logs, relatórios CSP e documentação de fornecedores ajudam a reconhecer integrações legítimas. Não copie uma lista ampla de origens encontrada em outro site: scripts usados ali podem não existir no seu sistema, e liberar domínios desnecessários aumenta a superfície permitida.
Inclua operações como envio de formulário, pagamento, redirecionamento e chamadas para API. Um erro em connect-src pode fazer uma função parecer intermitente, enquanto uma regra de frame-src pode impedir um mapa ou vídeo. Registre cada origem junto ao responsável, finalidade, páginas onde aparece e alternativa se o fornecedor deixar de funcionar. O inventário transforma uma lista técnica em decisão de produto e evita permissões abandonadas após remover uma ferramenta.
Implante gradualmente com Report-Only
Comece com Content-Security-Policy-Report-Only quando a infraestrutura e o navegador suportarem esse modo. Ele permite observar violações sem bloquear o recurso. Configure um destino de relatório apropriado, proteja-o contra abuso e filtre ruído causado por extensões, navegadores ou páginas que você não controla. Agrupe as ocorrências por diretiva e origem; determine quais são violações genuínas, quais são integrações legítimas e quais indicam um recurso inesperado.
Depois de ajustar a política, teste um ambiente de homologação em navegadores e fluxos variados. Verifique formulários, analytics, pixel, widgets, checkout, carregamento de fontes, vídeos, preview de links e interação mobile. Ative o bloqueio gradualmente e monitore conversões e erros após a publicação. Preserve um caminho rápido para reverter um cabeçalho se uma página essencial parar de funcionar; registre a versão anterior e as mudanças realizadas.
CSP como defesa em profundidade
O padrão W3C descreve CSP como mecanismo para controlar recursos e decisões relevantes de segurança. A própria especificação e a OWASP tratam a política como uma camada de defesa, não como proteção única contra XSS. Uma aplicação que ainda concatena entrada sem codificação adequada permanece vulnerável a outros contextos. Combine cabeçalhos com revisão de dependências, sanitização apropriada, controle de acesso, segurança do servidor e testes periódicos.
Inclua terceiros conscientemente. Um fornecedor pode acrescentar domínios ou dependências sem aviso, e um gestor pode inserir uma nova tag durante campanha. Atualize inventário e valide a política em cada alteração. Limite permissões ao mínimo necessário, documente exceções temporárias e remova-as quando a ferramenta sai do site. Evite publicar uma CSP como selo de segurança ou garantia; descreva quais diretivas foram configuradas e os testes que foram realizados.
Exemplo, checklist e FAQ
Exemplo: um site institucional usa fonte hospedada no próprio domínio, analytics, vídeo embutido e formulário de contato que envia para um CRM. A equipe identifica os destinos, inicia Report-Only, encontra uma conexão legítima faltante, atualiza connect-src e testa os fluxos de envio. Uma vez estável, ativa bloqueio em ambiente controlado, acompanha relatórios e confirma que os eventos de conversão continuam chegando sem coletar dados de formulário além do necessário.
- inventário por tipo de recurso concluído?
- Fontes aprovadas e justificadas?
- Política foi observada em modo relatório?
- Formulários e tags testados?
- Nonces ou hashes avaliados para scripts inline?
- Processo de deploy inclui atualização de CSP?
- Existe registro da política e forma de reversão?
- Terceiros e exceções têm responsáveis?
A Open Leads planeja e cria sites conectados a objetivos de aquisição. Conheça os [serviços](/servicos), veja os artigos no [blog](/blog) e consulte [Google Partner](/google-partner) se o projeto também envolver campanhas de busca.
Aplicação prática e governança
CSP pode ser entregue por cabeçalho HTTP e também há opções de política no documento HTML, mas o cabeçalho de resposta é geralmente preferível por estar disponível antes que o navegador processe a página. A escolha depende do servidor, CDN, framework e necessidade de aplicar política a diferentes rotas. Configure a camada que a equipe consegue versionar, monitorar e reproduzir entre ambientes. Múltiplas políticas podem ser combinadas de forma mais restritiva, então não adicione cabeçalhos redundantes sem compreender o resultado.
Uma política básica de teste pode começar restringindo default-src e abrir diretivas específicas conforme o inventário, mas não copie um snippet genérico para produção. Scripts de tag manager, mapas, chat e vídeo podem requisitar domínios auxiliares. Uma permissão de script também não implica automaticamente permissão para conexão de dados ou frames. Leia relatórios e documentação dos fornecedores, e adicione apenas a origem necessária à diretiva correta.
Cuidado com nonces em páginas cacheadas. Um nonce deve ser imprevisível e consistente entre o cabeçalho e o elemento autorizado para aquela resposta. Um cache que reaproveita o HTML e o cabeçalho incorretamente pode quebrar scripts ou reduzir a proteção. Combine implementação com equipe de infraestrutura, invalidação de cache e testes de múltiplas requisições. Hashes funcionam de modo diferente e precisam acompanhar o conteúdo inline exato; alterações de espaços ou construção podem exigir atualização.
Use relatórios com moderação e segurança. Relatórios de violação podem incluir URLs, nomes de diretiva e outras informações sobre a página. Não permita que um endpoint público vire vetor de abuso ou armazenamento indefinido. Filtre ruído, limite retenção e monitore volume. Extensões de navegador podem gerar violações que não vêm do site. Ao revisar, associe cada ocorrência a rota, dispositivo e recurso, e não abra a política inteira com base em um único evento sem validar sua origem.
Integre CSP ao processo de publicação. Uma nova tag de marketing pode adicionar um domínio; uma atualização de framework pode alterar comportamento de script; um widget pode carregar fontes ou frames extras. Exija que cada integração declare origens e páginas onde funciona. Faça o teste de homologação parte da aprovação e inclua revisão periódica das permissões. Essa governança evita que a allowlist cresça sem controle e facilita remover uma ferramenta quando ela deixa de ter uso.
O critério de conclusão precisa combinar segurança e função. Confirme que recursos autorizados carregam e que conteúdo inesperado é bloqueado; teste formulários, pagamento, analytics, vídeos, fontes e navegação. Valide console e relatórios em diferentes navegadores, pois suporte e comportamento podem variar. Registre limitações conhecidas e como a equipe responde a uma violação. CSP é uma configuração mantida ao longo do tempo, não uma linha de cabeçalho que se publica uma vez e esquece.
Ao revisar uma aplicação existente, verifique cada diretiva em relação ao conteúdo que ela cobre e à ordem em que foi declarada. Um erro de sintaxe ou uma diretiva mais restritiva pode impedir o carregamento sem produzir uma tela claramente explicativa para o visitante. Teste também página de erro, rota de login e redirecionamento externo. Inclua fornecedores novos no checklist de segurança antes do lançamento e remova permissões de scripts que não são mais utilizados. Uma política concisa, fundamentada e monitorada costuma ser mais sustentável que uma lista enorme de origens acumuladas.
Perguntas frequentes
CSP substitui outras medidas contra XSS?
Não. É defesa em profundidade junto a validação, codificação de saída e segurança da aplicação.
Report-Only bloqueia recursos?
Não; permite observar violações sem aplicar o bloqueio.
Posso liberar qualquer domínio externo?
Evite; permita só origens necessárias e revisadas.
CSP pode quebrar analytics ou formulários?
Sim, uma regra rígida pode bloquear recursos legítimos; teste os fluxos antes de impor.
A especificação CSP3 é final?
A página W3C consultada é Working Draft; confira o status mais recente ao implementar.
Quer transformar tráfego em oportunidades reais? A Open Leads integra mídia paga, mensuração e criação de sites focados em conversão. Conheça os serviços da Open Leads.
Fontes consultadas
Consulte os materiais originais usados na pesquisa deste artigo.
- Content Security Policy (CSP) — MDN Web Docs
- Content Security Policy Cheat Sheet — OWASP
- Content Security Policy Level 3 — W3C
Tags
Escrito por
Equipe Open Leads
